هلا كندا – واشنطن – 13 نوفمبر 2026 – كشف مكتب التحقيقات الفيدرالي الأمريكي (FBI) عن عملية احتيال إلكتروني واسعة النطاق، نفذها قراصنة مرتبطون بكوريا الشمالية، وأسفرت عن سرقة أكثر من 400 مليون دولار أمريكي من العملات المشفرة خلال 18 شهراً.
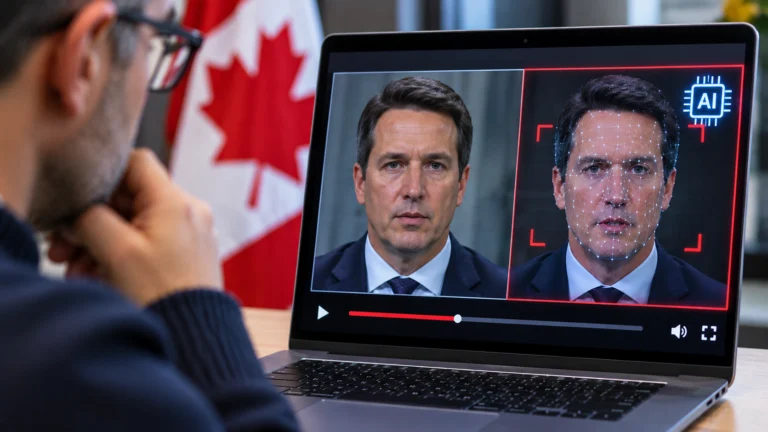
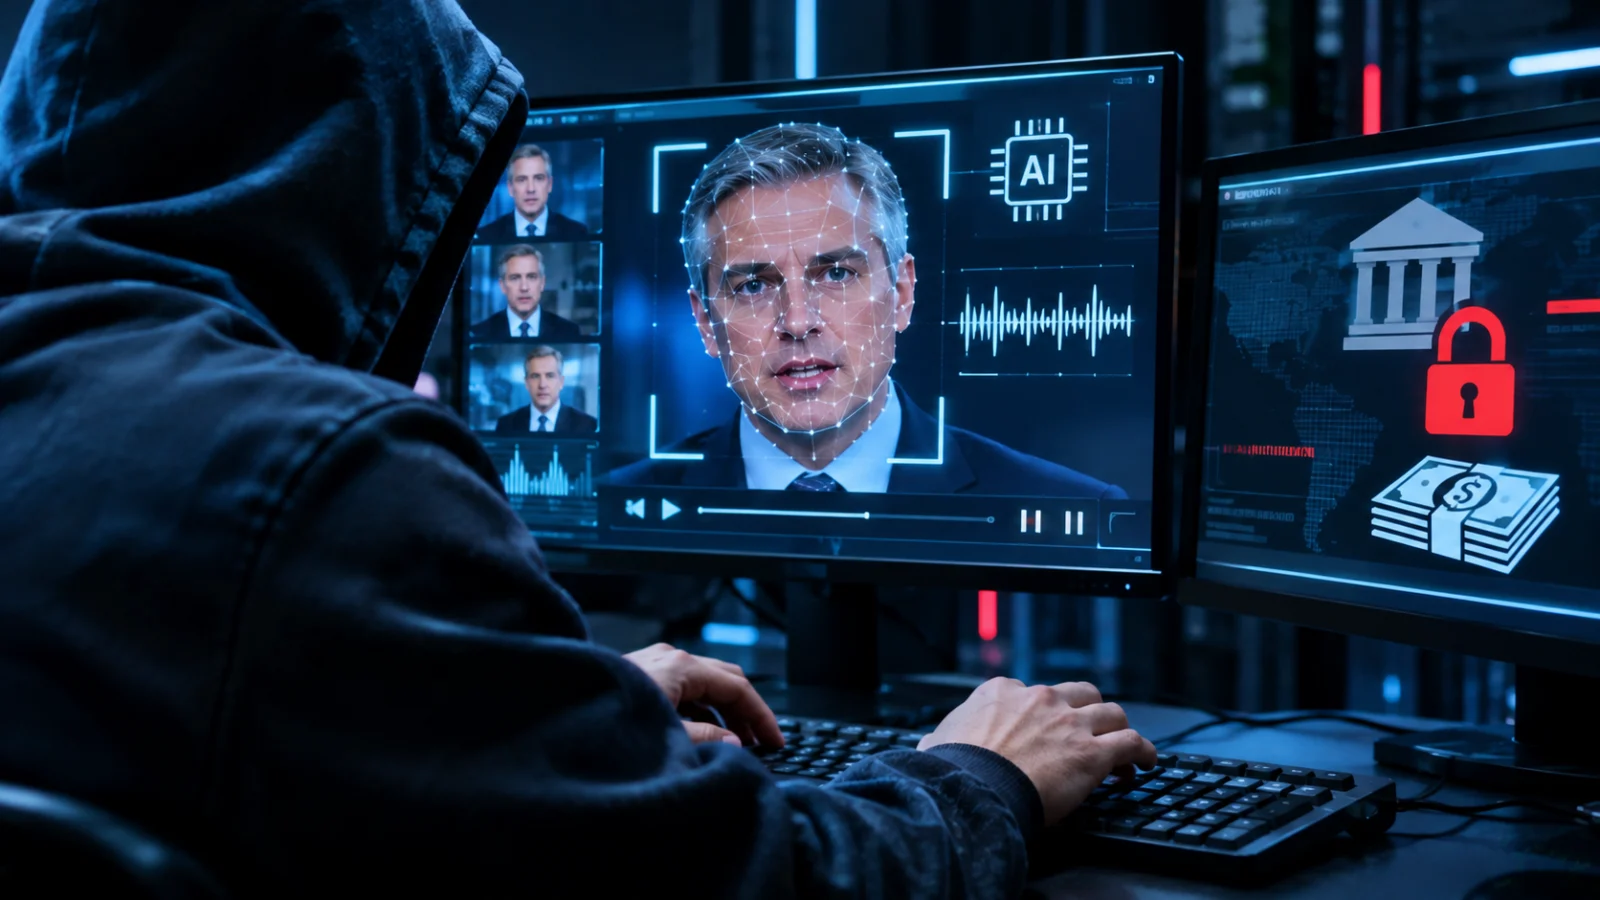
واعتمد المهاجمون على أسلوب متطور يقوم على استخدام تسجيلات فيديو لأشخاص يعرفهم الضحايا، إلى جانب تقنيات التزييف العميق بالذكاء الاصطناعي، لإقناعهم بالمشاركة في اجتماعات افتراضية مزيفة.
وأعلنت وزارة العدل الأمريكية، الخميس 12 نوفمبر، تعطيل بنية تحتية إلكترونية استخدمتها المجموعة لتنفيذ الهجمات، محذرة من اتساع هذه العمليات لتشمل مطوري البرمجيات ومشاريع التكنولوجيا مفتوحة المصدر.
كيف سرق القراصنة 400 مليون دولار؟
أطلق المحققون على العملية اسم «FaceStealer»، في إشارة إلى استغلال صور الوجوه وتسجيلات الفيديو لخداع الضحايا.
وتبدأ الهجمات عادة باختراق حسابات التواصل الخاصة بأحد الأشخاص، ثم استخدام تلك الحسابات لإرسال دعوات لاجتماعات إلكترونية إلى زملائه ومعارفه.
وعندما ينضم الضحية إلى الاجتماع، يشاهد مقطع فيديو مسجلاً لشخص يعرفه، ما يمنحه شعوراً بأن المكالمة حقيقية وآمنة.
وبعد ذلك، تظهر مشكلة تقنية مصطنعة تتطلب من المستخدم الضغط على رابط أو تنفيذ إجراء لإصلاح الاتصال.
لكن الرابط يؤدي إلى تثبيت برنامج خبيث يمنح القراصنة إمكانية الوصول إلى الجهاز والحسابات والبيانات الحساسة.
وبمجرد نجاح الاختراق، يستخدم المهاجمون الحسابات الجديدة لاستهداف المزيد من الأشخاص بالطريقة نفسها.
اختراق اجتماعات Zoom وMicrosoft Teams
أوضح مكتب التحقيقات الفيدرالي أن القراصنة استغلوا نسخاً مزيفة من منصات اجتماعات شهيرة، بينها Zoom وMicrosoft Teams وGoogle Meet.
ولا تعني الهجمات بالضرورة اختراق الأنظمة الأصلية لهذه الشركات، وإنما استخدام مواقع وواجهات تنتحل هويتها.
وتكمن خطورة الأسلوب في أن الدعوات قد تصل من حسابات حقيقية لأشخاص سبق للضحية التعامل معهم.
كما بدأ المهاجمون باستخدام الذكاء الاصطناعي لإنتاج مقاطع فيديو مزيفة لشخصيات معروفة ومؤثرة في قطاع العملات المشفرة.
ويجعل الجمع بين الحسابات المسروقة والوجوه المألوفة اكتشاف الخداع أكثر صعوبة، حتى بالنسبة إلى المستخدمين أصحاب الخبرة التقنية.
مصادرة أكثر من 900 تسجيل فيديو
كشف FBI عن تحديد ومصادرة أكثر من 900 تسجيل مأخوذ من كاميرات الويب الخاصة بضحايا العملية.
واستخدم القراصنة هذه التسجيلات لانتحال شخصيات أصحابها خلال محاولات احتيال جديدة.
ونسبت السلطات الأمريكية النشاط إلى مجموعة قرصنة كورية شمالية تُعرف باسم «Sapphire Sleet»، وتحمل أيضاً الرمز UNC1069.
وأكدت وزارة العدل أن عمليات المجموعة لم تعد تقتصر على سرقة العملات الرقمية، بل امتدت إلى استهداف أشخاص يعملون في تطوير البرمجيات مفتوحة المصدر.
وتخشى الجهات الأمنية من إمكانية استغلال الوصول إلى حسابات المطورين لإدخال برمجيات خبيثة في مشاريع يستخدمها عدد كبير من الأشخاص والشركات.
عملية منفصلة تستهدف 1.2 مليار دولار من الأموال المسروقة
بالتزامن مع تعطيل شبكة FaceStealer، أعلنت وزارة العدل الأمريكية إجراءات قانونية منفصلة لحجز أو تجميد أكثر من 1.2 مليار دولار من العملات الرقمية المسروقة من منصة Binance.
وتتعلق القضية بهجوم إلكتروني وقع في 29 أكتوبر، ونسبته السلطات إلى مجموعة كورية شمالية أخرى تُعرف باسم «TraderTraitor».
وبحسب الوزارة، تجاوزت قيمة العملات المسروقة في الهجوم ستة مليارات دولار، فيما نجحت السلطات بالتعاون مع شركات خاصة في تجميد أكثر من 2.7 مليار دولار منها.
وأكدت أن الإجراءات المتعلقة بمنصة Binance منفصلة عن حملة FaceStealer التي تجاوزت خسائرها 400 مليون دولار.
تحذيرات من مكالمات الفيديو المزيفة
حذر مكتب التحقيقات الفيدرالي من أن الهجمات الجديدة تستغل الثقة بين الأصدقاء والزملاء، ولا تعتمد بالضرورة على رسائل احتيالية يسهل اكتشافها.
ودعا المستخدمين إلى التحقق من هوية الأشخاص الذين يرسلون دعوات الاجتماعات، خصوصاً عند ظهور طلبات غير معتادة لتنزيل برامج أو معالجة أخطاء تقنية.
كما ينصح خبراء الأمن بعدم تثبيت أي تطبيق من روابط تصل أثناء مكالمات غير متوقعة، والتواصل مع الشخص المعني عبر وسيلة أخرى عند الشك.
وتوضح القضية كيف يمكن للتزييف العميق أن يحول صور الأشخاص المألوفين إلى أدوات لخداع الآخرين، مع تزايد المخاطر التي تواجه مستخدمي العملات المشفرة والشركات التقنية.