هلا كندا – السبت 31 أكتوبر 2026 – أثارت تقارير عن اختراق إلكتروني ضخم لمنصة باينانس، إحدى أكبر منصات تداول العملات المشفرة عالميًا، مخاوف جديدة بشأن أمن الأصول الرقمية وقدرة الشركات على حماية أموال المستخدمين من الهجمات المتطورة.
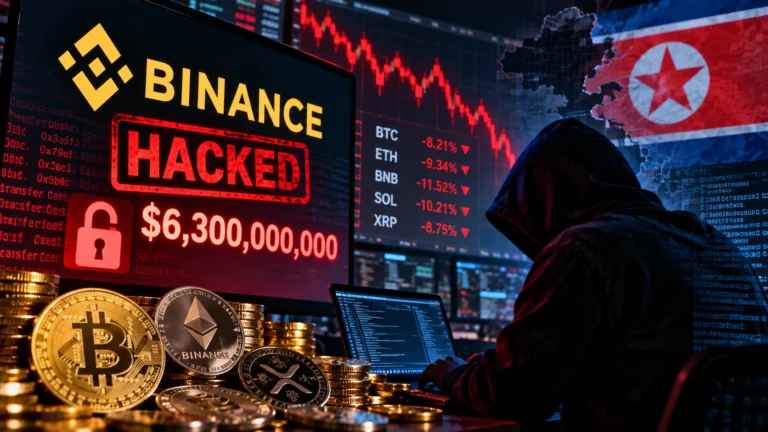
وبحسب تقرير نشرته سكاي نيوز عربية نقلًا عن شبكة CNN وتحليلات شركات متخصصة، فقد تمكن مهاجمون من تنفيذ معاملات غير مصرح بها، فيما تشير تقديرات إلى أن قيمة الأصول المستهدفة بلغت نحو ستة مليارات دولار أميركي.
وتتجه الشبهات نحو مجموعات قرصنة مرتبطة بكوريا الشمالية، لكن المعلومات المتاحة لا تتضمن حكمًا قضائيًا نهائيًا يثبت مسؤولية جهة محددة عن الهجوم.
كيف حدث الاختراق؟
تشير نتائج التحقيقات الأولية إلى احتمال بدء الهجوم عبر حاسوب محمول يستخدمه أحد مهندسي المنصة، ما سمح للمهاجمين بالوصول إلى أنظمة تقنية وتنفيذ عمليات سحب غير مصرح بها.
وأوقفت باينانس عمليات السحب مؤقتًا في محاولة لاحتواء الهجوم وفحص أنظمتها الأمنية ومنع استمرار خروج الأموال.
لكن الشركة أفادت لاحقًا بأن التحقيق كشف نقاط اختراق إضافية، ما يشير إلى أن الهجوم ربما كان أكثر تعقيدًا مما أظهرته التقييمات الأولى.
وأكدت المنصة، وفق التقرير، أنها ستتحمل الخسائر باستخدام أموالها الخاصة وصندوق الطوارئ، مع التشديد على حماية أرصدة المستخدمين.
ولم يحدد التقرير موعدًا نهائيًا لاستئناف جميع عمليات السحب، وربط ذلك باستكمال الإجراءات الأمنية اللازمة.
تجميد نحو 3 مليارات دولار
في تطور مهم، تمكنت مجموعة من شركات العملات المشفرة من تجميد أصول تُقدر قيمتها بنحو ثلاثة مليارات دولار من الأموال المسروقة.
وتهدف هذه الخطوة إلى منع المهاجمين من نقل الأصول أو تحويلها إلى أموال يصعب تتبعها.
وتسمح تقنيات تحليل سلاسل الكتل، المعروفة باسم البلوك تشين، بمراقبة حركة العملات الرقمية بين المحافظ والمنصات المختلفة.
غير أن تتبع الأموال لا يضمن استعادتها بالكامل، خصوصًا عندما يستخدم المهاجمون وسائل متعددة لإخفاء مصدرها أو نقلها عبر شبكات مختلفة.
لماذا تتجه الاتهامات إلى كوريا الشمالية؟
ربطت شركتا TRM Labs وPangolin Intelligence الهجوم بجهات قرصنة كورية شمالية، استنادًا إلى تحليل المعاملات الرقمية ومقارنتها بأنماط ظهرت في عمليات سابقة.
كما أفادت شركة Chainalysis بأن لديها درجة ثقة مرتفعة بشأن احتمال تورط كوريا الشمالية، مع استمرار مراقبة انتقال الأموال بين الشبكات.
وتبقى هذه النتائج تقديرات استخباراتية وتقنية، وليست دليلًا قضائيًا نهائيًا على هوية المنفذين.
وكانت الولايات المتحدة قد اتهمت قراصنة مرتبطين بكوريا الشمالية بسرقة نحو 1.5 مليار دولار من منصة بايبت خلال العام الماضي.
وتشير تقارير دولية إلى استخدام عمليات القرصنة لتمويل أنشطة مرتبطة ببيونغ يانغ، في ظل العقوبات الاقتصادية المفروضة عليها.
تحقيقات أميركية ومخاوف للمستثمرين في كندا
أعلن مكتب التحقيقات الفيدرالي الأميركي تعاونه مع جهات حكومية وشركات خاصة لتقييم الهجوم وتحديد المسؤولين عنه.
كما يشارك جهاز الخدمة السرية الأميركي في جهود تتبع الأصول وتجميدها، بالتعاون مع شركات متخصصة في العملات الرقمية.
وتحمل هذه التطورات أهمية للمستثمرين في كندا الذين يستخدمون منصات تداول دولية، إذ تبرز مخاطر الاحتفاظ بالأصول الرقمية لدى جهات قد تتعرض لاختراقات أمنية.
كما تؤكد أهمية متابعة الإعلانات الرسمية للمنصات، والتحقق من سلامة الحسابات، وتجنب الرسائل الاحتيالية التي قد تستغل أخبار الاختراق.
ورغم الإعلان عن تجميد جزء كبير من الأموال، لا تزال عملية الاستعادة والتحقيق في المسؤوليات مستمرة، وفق المعلومات الواردة في التقرير.